 SHIELD
WAF: o que é, por que importa e como avaliar para sua empresa
Entenda de forma prática o que é um WAF, quando considerar essa camada de defesa e quais critérios avaliar para escolher a solução adequada ao seu ambiente.
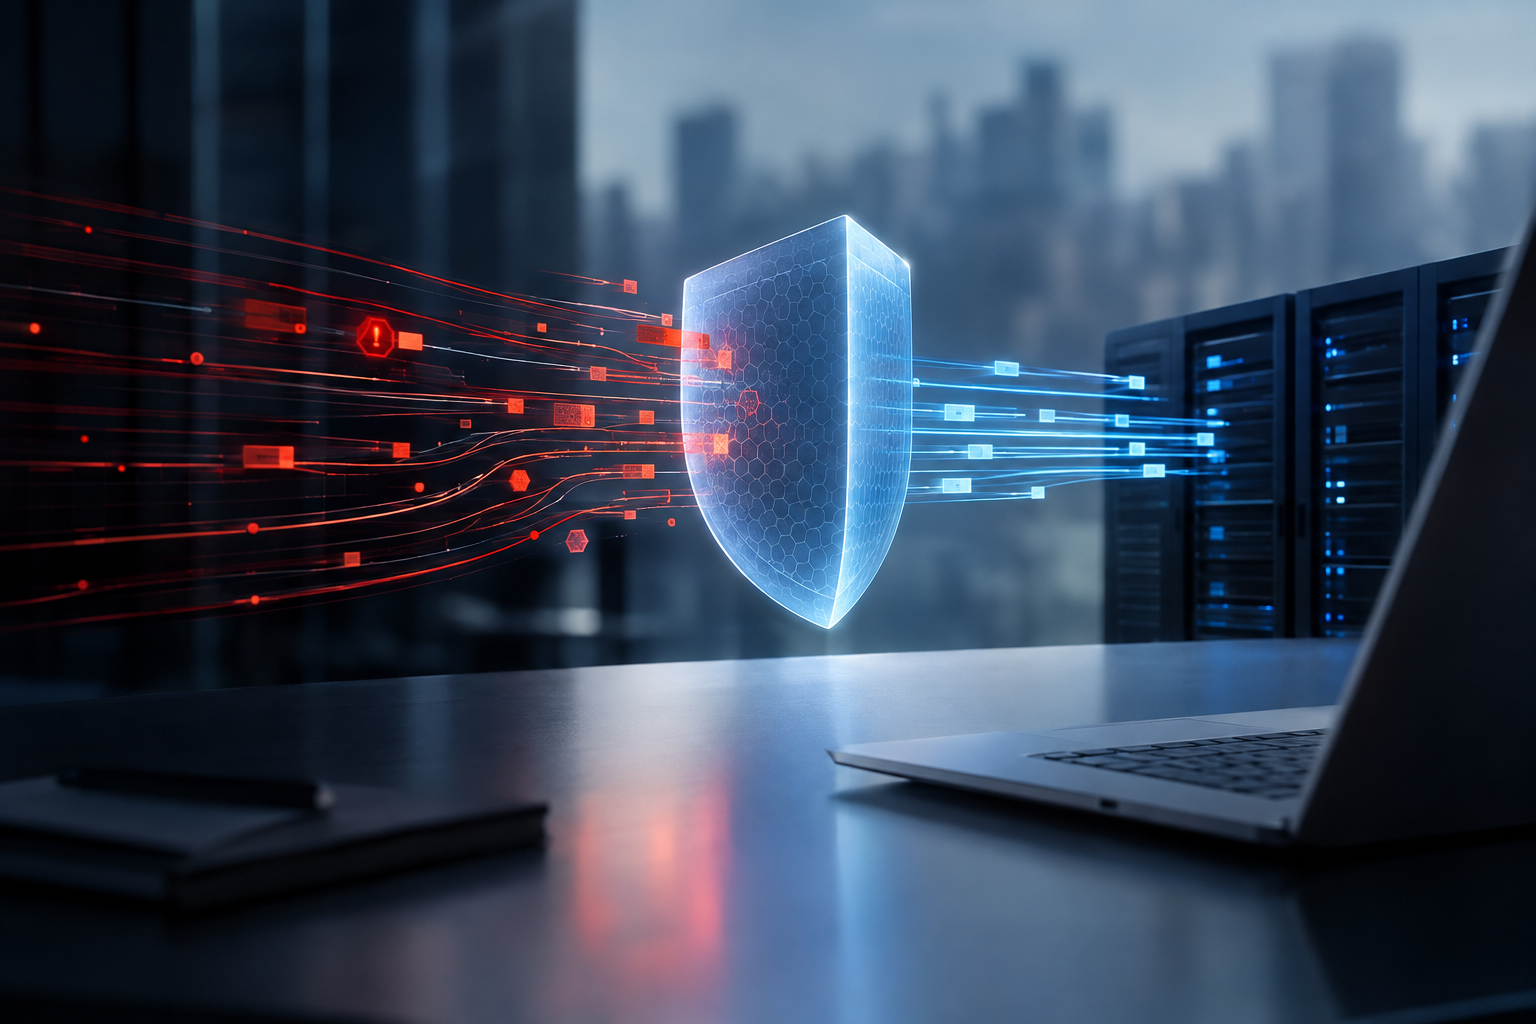
WAF é a sigla para Web Application Firewall, uma categoria de solução voltada para controlar e filtrar o tráfego entre usuários e aplicações web. Em linguagem prática, um WAF atua como uma barreira que analisa requisições e respostas HTTP/HTTPS para reduzir riscos relacionados a tráfego malicioso direcionado a aplicações.
Por que considerar um WAF
Organizações que dependem de aplicações web expostas publicamente costumam buscar camadas adicionais de proteção. Um WAF pode ajudar a tornar o tratamento do tráfego mais granular, complementando outras práticas de segurança, como correções no código, gestão de vulnerabilidades e monitoramento. A decisão por um WAF depende do perfil de riscos, do modelo de operação e das prioridades de governança da equipe responsável pela aplicação.
Benefícios operacionais e de segurança
- Filtragem de tráfego com foco em padrões de requisição e resposta.
- Redução da exposição a algumas classes de ataques direcionados a aplicações web.
- Opção de aplicação em diferentes camadas da infraestrutura (por exemplo, nas bordas de entrega ou integrada à aplicação).
Como avaliar um WAF para seu ambiente
Ao avaliar soluções, considere critérios que se alinhem às necessidades técnicas e organizacionais:
- Compatibilidade com sua arquitetura: verifique modelos de implantação possíveis (cloud, on-premises, integrado a CDN etc.) e como isso se encaixa no seu desenho atual.
- Visibilidade e logs: prefira abordagens que forneçam dados acionáveis para equipes de segurança e operação.
- Facilidade de integração: avalie a integração com processos de CI/CD, pipelines de entrega e ferramentas de monitoramento.
- Políticas e gestão: considere como regras, exceções e atualizações de assinaturas são gerenciadas e auditadas.
- Impacto no desempenho: mensure latência e comportamento sob carga para evitar efeitos indesejados na experiência do usuário.
Boas práticas ao introduzir um WAF
- Inicie com um modo de monitoramento para entender o tráfego antes de bloquear ativamente.
- Estabeleça processos claros para revisão de eventos, ajustes de regras e resposta a incidentes.
- Combine o uso do WAF com correções de código e gestão de vulnerabilidades para mitigar causas raiz.
Um WAF não substitui práticas de desenvolvimento seguro nem processos de governança, mas pode ser parte de uma estratégia maior de proteção de aplicações web. Se sua equipe busca avaliar a adequação de um WAF ao ambiente, conte com a Shield para uma conversa consultiva sobre alinhamento técnico e critérios de avaliação práticos. Entre em contato com a Shield para iniciar essa avaliação.