 SHIELD
Integrar WAF en CI/CD sin romper releases: criterios, compensaciones y checklist operativo
Guía práctica para arquitectos de seguridad y equipos de plataforma: cómo versionar reglas como código, probar virtual patching, automatizar gates y minimizar impactos en producción.
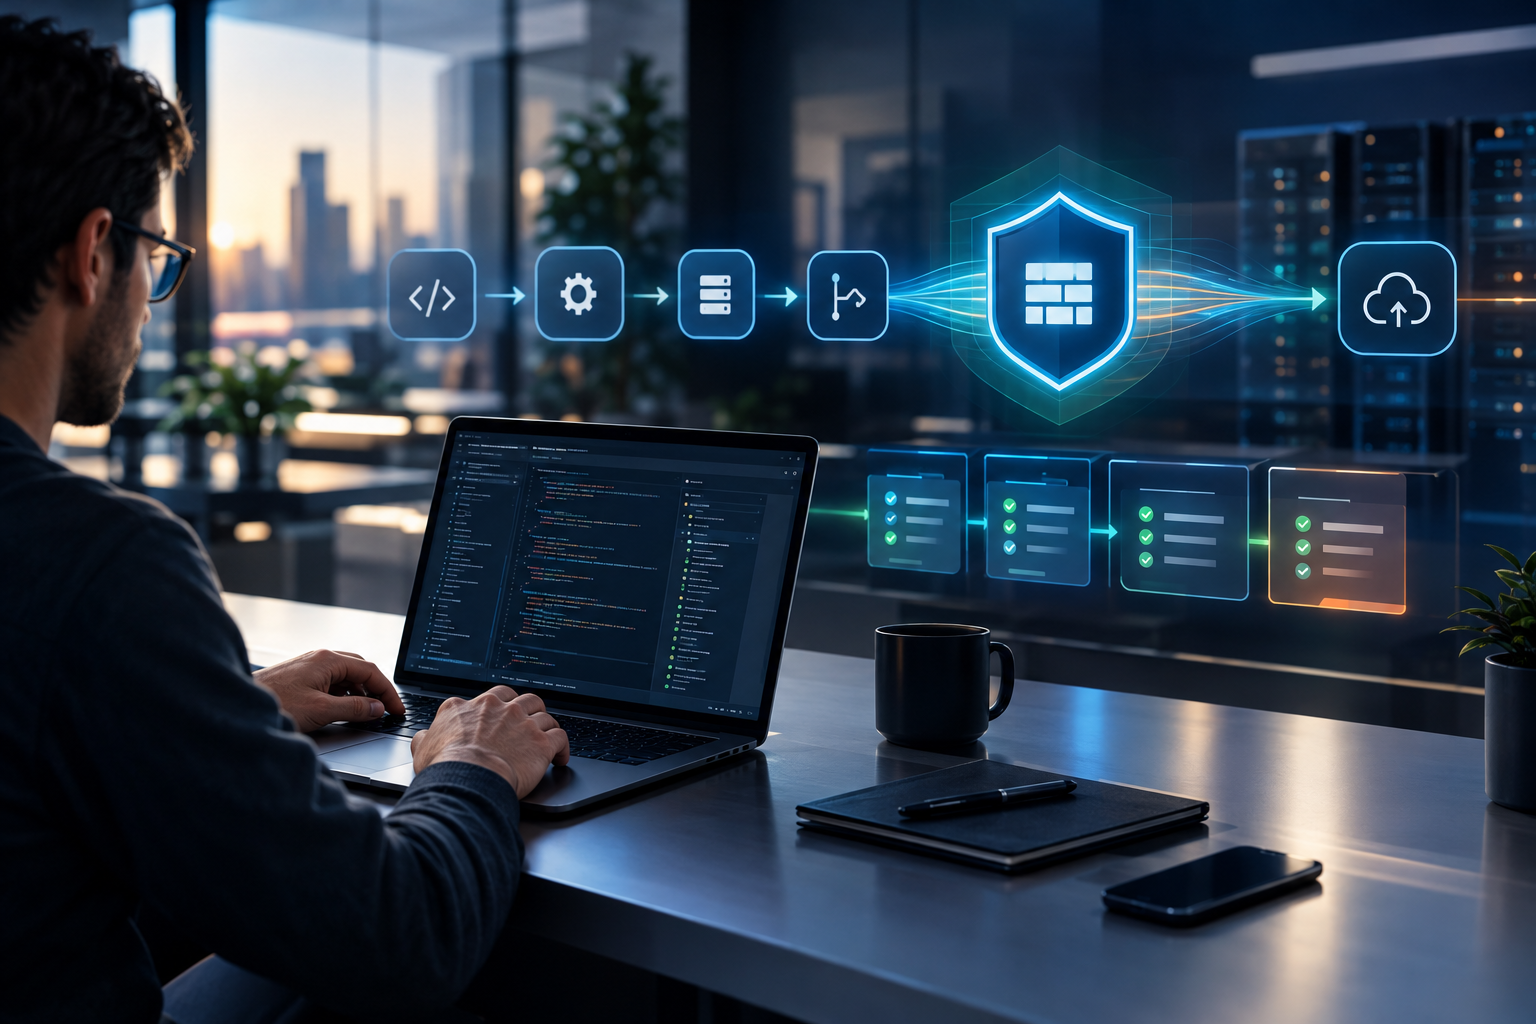
Integrar un Web Application Firewall (WAF) en los pipelines CI/CD reduce la ventana de exposición sin frenar la entrega. Esta guía presenta criterios prácticos, modelos de integración, pruebas imprescindibles y un checklist de decisiones para operar el WAF como parte del ciclo de despliegue.
Cuándo integrar el WAF al CI/CD
Debe considerarse cuando hay aplicaciones expuestas públicamente con despliegues frecuentes, múltiples versiones de API, necesidad de virtual patching entre correcciones o requisitos de auditoría sobre cambios de política.
Beneficios esperados
- Políticas desplegadas junto con el código, acortando la ventana de riesgo.
- Ajustes continuos que reducen falsos positivos.
- Rastreo de cambios y rollback automático para mayor seguridad operativa.
Compensaciones principales
- Velocidad vs Revisión: automatizar es rápido, pero exige validaciones robustas para evitar bloquear usuarios legítimos.
- Centralizado vs Por aplicación: centralizar asegura coherencia; políticas por app permiten afinamiento y menor impacto cruzado.
- Observabilidad vs Privacidad: logs detallados ayudan tuning, pero pueden contener datos sensibles — definir enmascaramiento y retención.
Modelos de integración
1) Policy-as-code en el repo del producto (recomendado)
Reglas, excepciones y pruebas como código con PRs y versionado. Ventaja: cambios sincronizados con la aplicación. Requiere validadores de sintaxis y un entorno de ensayo que imite el WAF.
2) Central de políticas con workflow de promoción
Seguridad mantiene plantillas; los equipos piden variaciones que se promueven de staging a producción. Ofrece gobernanza a costa de mayor latencia en cambios.
3) Operación totalmente gestionada
Proveedor se encarga de reglas y tuning. Útil cuando la organización no tiene capacidad interna; integrar pipelines solo para excepciones y tests.
Estructura del pipeline: etapas y gates
- Build: validación schema/linter de la policy-as-code.
- Unit tests: comprobar parsing y comportamiento básico contra payloads sintéticos.
- Staging (observe): aplicar en modo monitor y recoger telemetría durante varios ciclos.
- Canary: aplicar challenge en un porcentaje del tráfico y validar impacto en errores y latencia.
- Gate de promoción: criterios objetivos para pasar a block mode.
- Rollback automático: reversiones si aumentan errores o reportes de usuarios.
Pruebas imprescindibles
- Regresiones funcionales: validar rutas críticas (login, checkout, uploads).
- Tests de integración de API: asegurar que headers, tokens y flujos no sean bloqueados.
- Tests de carga: verificar que rate limits no afecten tráfico legítimo.
- Pruebas de seguridad automatizadas: ejecutar vectores que el WAF debe mitigar y comprobar falsos positivos.
- Validación de observabilidad: logs con rule id, contexto y request id (enmascarado cuando sea necesario).
Roles operativos
- Product owner: define rutas críticas y aprueba pruebas funcionales.
- Plataforma/DevOps: integra policies al CI/CD y habilita rollback seguro.
- Seguridad/SOC: autoriza reglas de bloqueo y mantiene firmas.
- SRE/Observability: define SLIs y playbooks de respuesta.
Integraciones técnicas recomendadas
- Infra as Code: versionar la configuración de edge/proxy.
- Feature flags / canary: combinar con despliegues de políticas para minimizar impacto.
- Harness de pruebas para WAF: job CI que emita requests representativos y verifique códigos de respuesta.
- Alerting conectado al pipeline: despliegues fallidos disparan rollback automático.
Virtual patching y controles complementarios
El virtual patching es una medida temporal; debe tener un ticket de corrección y una fecha límite. Para APIs y rutas complejas, combine WAF con API Security y L7 Hardening.
Checklist decisional
- Mapear rutas y contratos críticos.
- Seleccionar modelo de integración.
- Definir pruebas mínimas automatizadas.
- Configurar pipeline observe → canary → gate → prod.
- Establecer métricas, thresholds y playbooks de rollback.
- Planificar virtual patching y corrección de código.
- Definir gobernanza y SLA de cambios.
Cómo medir éxito
- Menos explotaciones exitosas sin aumento de tickets de soporte.
- Tiempo para promover una policy segura desde staging a producción.
- Reducción de rollbacks automáticos con el tiempo.
- Alertas con contexto suficiente para tuning rápido.
Siguientes pasos
Empieza creando un repo de policy-as-code con reglas básicas y un job CI que ejecute tests sintéticos. Si necesitas ayuda con la integración, tuning y operación continua, revisa WAF Protection y Website Security. Habla con un especialista en https://mvxshield.com/pt para evaluar el diseño más adecuado a tu operación.