 SHIELD
Como integrar WAF ao CI/CD sem interromper releases: critérios, trade‑offs e checklist operacional
Guia prático para arquitetos de segurança e equipes de plataforma: como implantar WAF em pipelines, automatizar políticas, testar virtual patching e reduzir risco de quebra em produção — com decisões e trade‑offs claros.
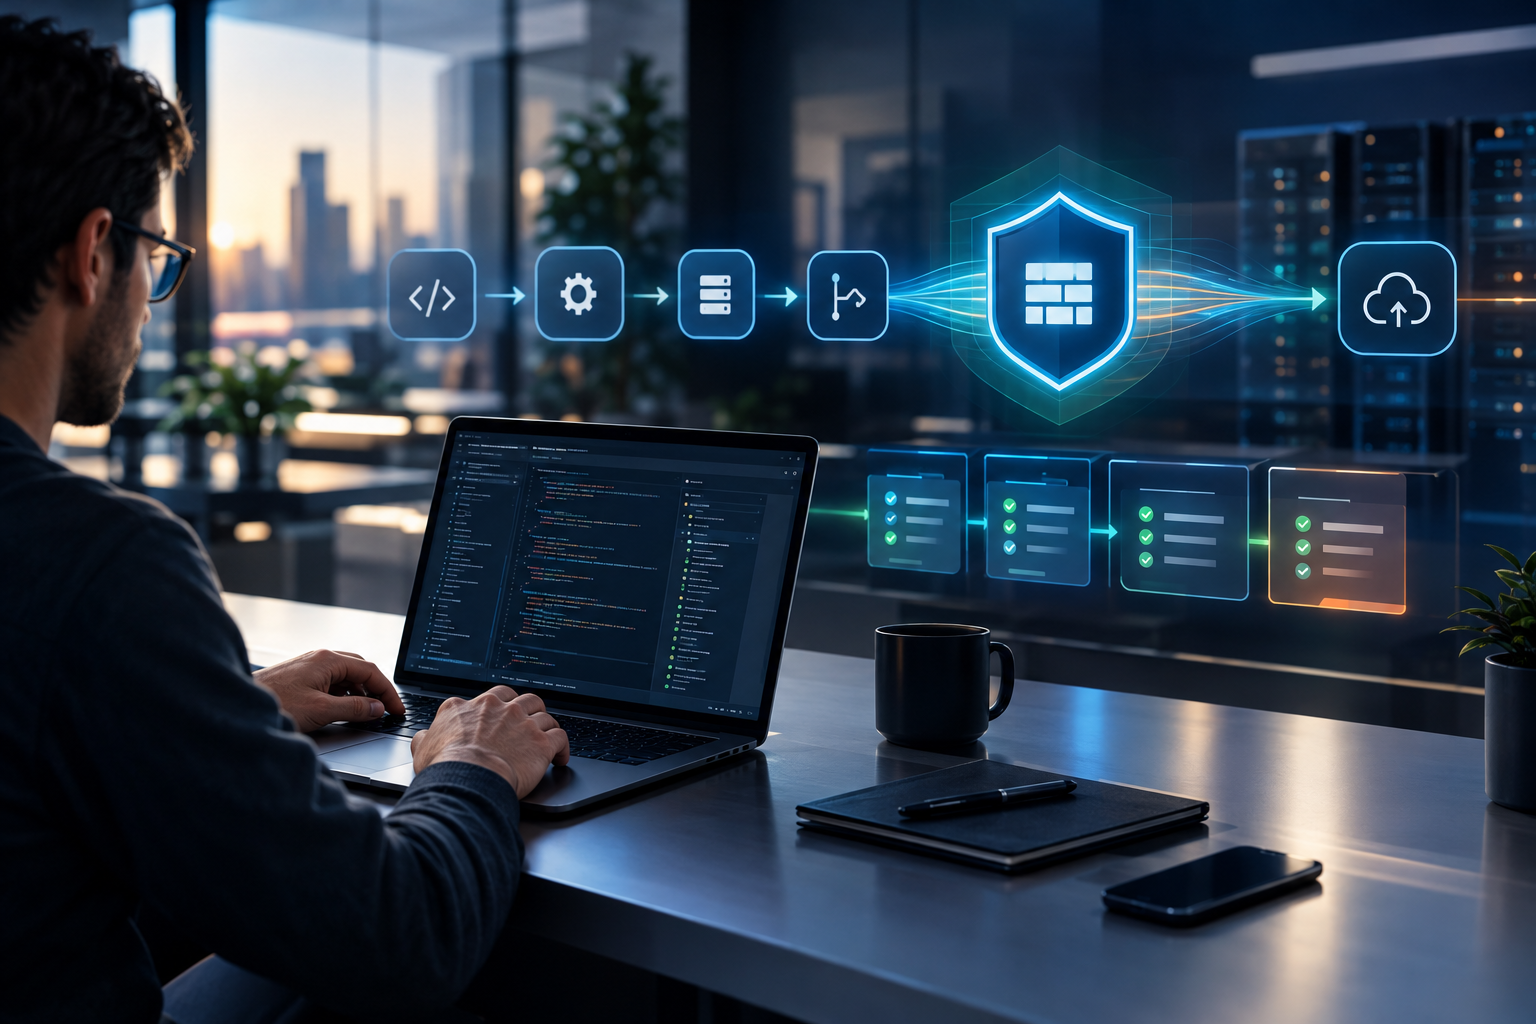
Integrar um Web Application Firewall (WAF) aos pipelines de entrega (CI/CD) é necessário para reduzir exposição sem bloquear a velocidade do produto. Este guia lista critérios práticos, opções arquiteturais, testes recomendados e um checklist operacional para tomar a decisão certa e operar o WAF como parte do ciclo de entrega.
Quando integrar WAF ao CI/CD faz sentido
Considere integração quando uma ou mais das condições abaixo forem verdadeiras: aplicações com exposição pública frequente, deploys automatizados diários, APIs com versões simultâneas, requisitos de virtual patching entre deploys e necessidade de auditoria de mudanças em políticas.
Benefícios esperados
- Políticas atualizadas junto ao deployment (reduz janela de exposição).
- Tuning contínuo com menor risco de falsos positivos em produção.
- Rastreabilidade de mudança de regra, auditoria e rollback automático.
Trade‑offs principais
- Velocidade vs Revisão: automatizar regras acelera resposta, mas exige validações e testes sólidos para evitar bloqueios indevidos.
- Centralizado vs Por‑aplicação: políticas centralizadas garantem consistência; políticas por aplicação reduzem risco de impacto cruzado e permitem tuning fino.
- Observability vs Privacidade: logs ricos ajudam tuning, mas podem conter dados sensíveis — defina máscara e retenção.
Modelos de integração e quando escolher cada um
1) Política-as-code no repositório do produto (recomendado para times maduros)
Armazene regras, exceções e testes de integração como código no mesmo repositório do serviço. Vantagens: revisão em PR, versionamento, deploy junto ao app. Requer: ferramentas para validar sintaxe e um estágio de teste que emule o WAF.
2) Central de políticas com templates e promoção
Equipes de segurança mantêm templates aprovados; times de produto solicitam variações via PR e recebem a política promovida a ambientes (staging → canary → produção). Vantagem: governança; trade‑off: maior latência nas mudanças.
3) Operação totalmente gerenciada (adequado para empresas que terceirizam WAF)
Provedores gerenciam regras, tuning e SLAs. Bom quando falta capacidade interna; exige integração clara com pipelines apenas para deploy de exceções e testes de regressão.
Como organizar os pipelines: estágios e gates
- Build: validação da policy-as-code (schema, dependências, linter).
- Unit tests: regras simples contra payloads sintéticos para garantir não‑quebra de parsing.
- Staging (observação): aplicar política em modo monitor/observe, coletar telemetria por 1–2 ciclos de release.
- Canary/Tráfego selecionado: aplicar política em modo challenge para uma fração do tráfego; validar métricas de erro/latência.
- Gate de promoção: critérios objetivos (erro < X%, false positive rate < Y, latência dentro de limites) para promover à produção em modo block.
- Rollback automático: se indicadores (picos de 5xx, aumento de chamados) ultrapassarem thresholds, reverter para política anterior ou modo observe.
Testes e validação que não podem faltar
- Testes de regressão funcional: rotas críticas (login, checkout, upload) exercitadas após aplicar regras.
- Integração com suites de API tests: validar formatos, headers e autenticação para não bloquear integrações legítimas.
- Testes de carga direcionada: simular padrões legítimos e picos para detectar rate limits muito agressivos.
- Testes de segurança (pentest automatizado): repetir vetores que o WAF deve mitigar e verificar que os blocos são efetivos sem falsos positivos críticos.
- Observability tests: assegurar que logs, alertas e dashboards mostram origem, regra disparada e contexto suficiente para triagem.
Regras operacionais e papéis
- Product owner / time de produto: responsável por indicar rotas críticas e aprovar testes funcionais.
- Plataforma / DevOps: integrar policy-as-code ao CI/CD e garantir rollback seguro.
- Segurança / SOC: autorizar regras de bloqueio, manter catálogo de assinaturas e conduzir tuning.
- Observability / SRE: definir SLIs, thresholds e playbooks de rollback.
Integrações técnicas recomendadas
- Infra as Code: manter configurações de edge/proxy e alocação de zonas como código para rastreabilidade.
- Feature flags / canary releases: combinar com rollout de políticas para minimizar impacto global.
- Test harness para WAF: um job no CI que emite requisições representantes e valida respostas (200 vs 403/429).
- Alerting conectado ao pipeline: falhas pós‑deploy acionam pipelines de rollback automático.
Como lidar com virtual patching e ferramentas complementares
Virtual patching (contenção temporária de vetores conhecidos via WAF) deve ser tratada como medida de emergência, com prazo definido e backlog para correção de código. Combine virtual patching com testes de correção e reteste automático após o deploy da correção.
Considere complementar o WAF com soluções de L7 Hardening e API Security quando houver endpoints de alto custo, autenticação complexa ou contratos de API que exigem políticas por endpoint.
Checklist decisório (implemente em ordem)
- Mapear rotas críticas e contratos (login, checkout, APIs sensíveis).
- Escolher modelo: policy-as-code vs centralizado vs gerenciado.
- Definir testes automatizados mínimos (unit, integração, carga para rotas críticas).
- Implementar pipeline com estágios: build, staging observe, canary, gate, produção.
- Configurar métricas e thresholds (erro, latência, false positives) e playbooks de rollback.
- Planejar virtual patching e prazo para correções de código associadas.
- Estabelecer governança: responsables, SLA para mudanças e auditoria de política.
Indicadores para saber se a integração funciona
- Redução de explorações detectadas em produção sem aumento de chamadas de suporte.
- Tempo médio para promover uma política segura do staging à produção.
- Numero de rollbacks automáticos por mês (deve cair ao longo do tempo).
- Visibilidade suficiente nas regras disparadas para investigação e tuning rápido.
Próximos passos e recurso útil
Se você já tem WAF em operação e quer adotar policy‑as‑code, comece criando um repositório simples com regras básicas, testes sintéticos e um pipeline de staging em modo observe. Para quem precisa de suporte na integração, tunning contínuo e operação 24×7, veja nossa solução de WAF Protection e Website Security. Fale com um especialista em https://mvxshield.com/pt para avaliar o desenho mais adequado à sua operação.