 SHIELD
Cómo proteger el origen de la aplicación y evitar el bypass en la capa de borde
Guía práctica para identificar orígenes expuestos, controles técnicos y operativos para bloquear accesos directos y criterios de decisión para equipos de infraestructura y producto.
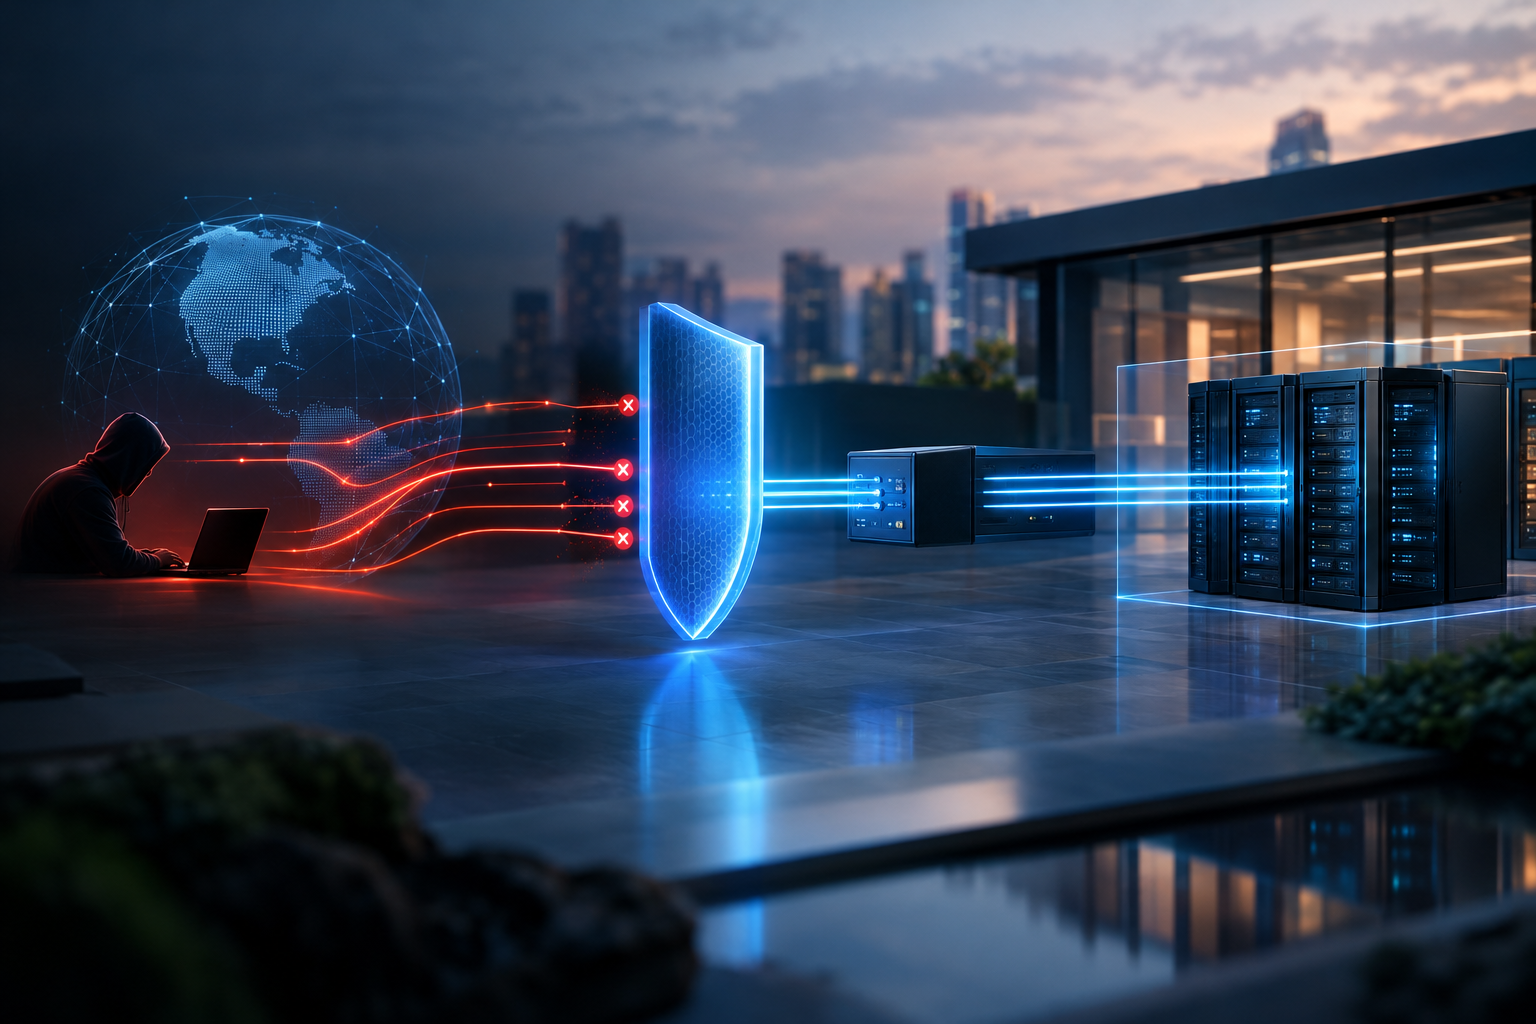
Un origen expuesto (servidores, APIs o almacenamiento) permite que atacantes o tráfico no deseado sorteen las protecciones en la capa de borde —WAF, CDN o mitigadores de DDoS— y alcancen recursos críticos. Esta guía recopila medidas prácticas, compensaciones y pasos operativos para reducir la exposición del origen sin obstaculizar la entrega.
Cómo identificar un origen expuesto
- IPs o hosts públicos con puertos innecesarios abiertos: orígenes accesibles por HTTP/HTTPS o puertos de gestión (SSH/RDP) sin restricciones.
- Registros DNS residuales o paralelos: zonas con A/AAAA o CNAME que apuntan directamente al origen.
- Backends accesibles por rutas alternativas: APIs, buckets o servicios que aceptan tráfico directo sin validar cabeceras o tokens de la capa de borde.
- Registros que muestran solicitudes que deberían haber sido filtradas en la capa de borde: peticiones que llegan al origen sin trazabilidad del edge.
Controles prácticos
1) Forzar el tráfico a través del proxy de borde
Enruta todo el tráfico público por un reverse proxy en la capa de borde que aplique WAF, TLS y políticas. Esto centraliza inspección y mitigación. Ventajas y limitaciones:
- Pros: visibilidad central, WAF, mitigación L7 y parche virtual (WAF Protection, Website Security).
- Contras: puede añadir latencia y requiere manejo correcto de cache y cabeceras.
2) Cerrar el origen al tráfico público (allowlist de borde)
Restringe el acceso al origen a los rangos IP del proveedor de borde. Implementa security groups, ACLs o reglas de firewall que permitan solo proxies autorizados.
- Pros: reduce exposición directa y obliga a usar la capa de borde.
- Contras: requiere gobernanza de cambios; las IPs del edge o POPs pueden variar y se necesita automatización para evitar interrupciones.
3) Autenticación mutua o tokens firmados entre borde y origen
Usa mTLS o tokens firmados para garantizar que solo peticiones procedentes del proxy autorizado sean aceptadas por el origen. En APIs, valida certificados cliente, tokens de origen o cabeceras firmadas.
- Pros: defensa robusta que no depende únicamente de IPs.
- Contras: complejidad operativa (rotación de certificados, sincronización de claves) y posibles problemas con caches/CDN.
4) Cerrar puertos e interfaces de gestión
Elimina la exposición pública de SSH/RDP y paneles administrativos. Mueve interfaces de gestión a redes privadas o VPNs y deja expuestos en público solo los puertos de aplicación atendidos por el proxy.
5) Hardening de la aplicación y validaciones por ruta
Combina controles en la capa de borde con reglas por ruta en el origen: rate limiting contextual, validación de métodos y formatos, y protección de endpoints sensibles. Mapear rutas críticas permite aplicar traffic shaping en funciones como login o checkout (L7 Hardening).
6) DNS y gobernanza de cambios
Centraliza la gestión de DNS para evitar apuntados directos a orígenes. Mantén aprobado y auditado el ciclo de cambios para impedir que registros de prueba o históricos expongan hosts de origen (MVX DNS & Edge).
Monitorización y respuesta
- Reenvía y registre cabeceras del edge (X-Forwarded-For, True-Client-IP) para correlacionar qué peticiones pasaron por la capa de borde.
- Correlaciona logs del edge y del origen para detectar accesos directos y generar alertas.
- Integra hallazgos con procesos de SOC y playbooks de respuesta (SOC & MDR, Incident Response).
Compensaciones y criterios de decisión
- Riesgo vs. latencia: bloquear el origen reduce riesgo pero puede aumentar latencia y coste. Protege primero rutas críticas.
- Complejidad operativa: mTLS y tokens piden automatización para rotación; si la madurez es baja, inicie con allowlists y validación de cabeceras.
- Resiliencia: concentrar tráfico en la capa de borde genera dependencia; planifique multi‑POP/CDN y pruebas de activación sin impacto en producción (Website Security, DNS & Edge).
- Gobernanza de cambios: sin control de DNS e IP, las reglas de protección pueden causar outages. Mantenga inventario y flujos de aprobación.
Checklist operativo
- Inventariar orígenes públicos y registros DNS expuestos.
- Asegurar que el tráfico público atraviesa el proxy/WAF/edge.
- Configurar allowlist de IPs del edge en el origen.
- Desplegar mTLS o tokens donde sea crítico.
- Cerrar puertos de gestión al público.
- Aplicar rate limiting y validación por ruta.
- Centralizar DNS y gobernanza de cambios.
- Integrar logs del edge y origen con SOC y playbooks de IR.
Próximos pasos
Si detecta accesos directos a orígenes, comience por gobernanza DNS y una allowlist que permita solo IPs autorizadas del edge. Después planifique mTLS/tokens para rutas sensibles y un programa de hardening de puertos. Para protección gestionada, tuning de WAF, mitigación DDoS y protección de origen, consulte con un especialista en Website Security para validar arquitectura y opciones operativas.
Desea validar la protección de su origen? Hable con un especialista ↗ (Protección gestionada de sitios).