 SHIELD
Como proteger a origem da aplicação e evitar bypass da borda
Guia prático para identificar quando a origem está exposta, medidas técnicas e operacionais para bloquear acesso direto e trade‑offs para equipes de infraestrutura e produto.
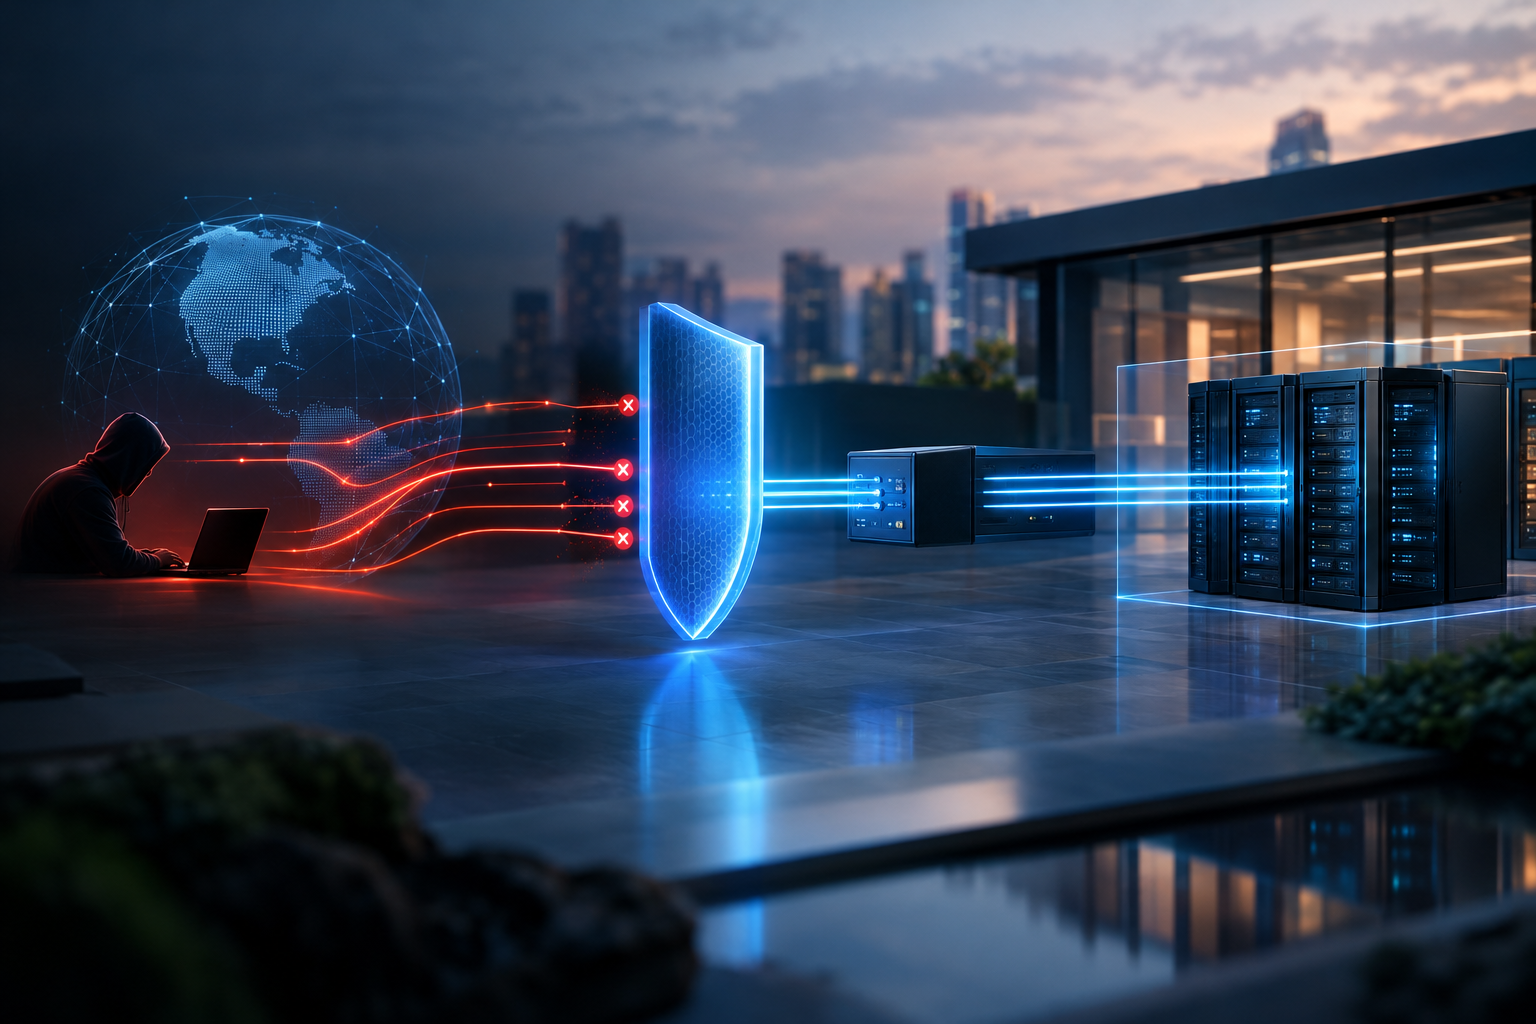
Expor a origem (servidores, APIs ou buckets) significa que um atacante ou tráfego indesejado pode contornar a camada de borda — WAF, CDN ou mitigadores de DDoS — e atingir diretamente os recursos críticos. Este guia reúne medidas práticas, critérios de decisão e compensações operacionais para reduzir exposição da origem sem travar velocidade de entrega.
Quando a origem está exposta: sinais concretos
- IPs ou hosts públicos com portas não necessárias: servidores com IPs públicos que respondem em portas de aplicação ou gerenciamento (HTTP/HTTPS, SSH, RDP) sem bloqueio.
- Registros DNS antigos ou paralelos: zonas com registros que apontam diretamente para a origem (A/AAAA) ou CNAMEs de teste que não passaram por governança.
- Backends acessíveis por caminhos alternativos: endpoints de API, buckets ou serviços que aceitam tráfego direto sem exigir headers, tokens ou validações de borda.
- Logs que mostram tráfego vindo de fontes que deveriam ser filtradas: requisições legítimas chegam à origem sem passar por IPs ou assinaturas da camada de borda.
Medidas práticas para proteger a origem
1) Forçar tráfego pela borda (proxy reverso gerenciado)
Direcione todo o tráfego público através de um proxy/reverse proxy na borda com WAF, TLS e políticas aplicadas. Isso cria um ponto controlado para inspeção e mitigação. Veja os benefícios e limites:
- Prós: visibilidade centralizada, aplicação de WAF, mitigação L7 e virtual patching (WAF Protection, Website Security).
- Contras: introduz um ponto de controle que pode afetar latência e exige configuração correta de cache e headers.
2) Fechar a origem para tráfego público (allowlist de borda)
Restrinja acesso à origem para um conjunto de endereços IP ou ranges usados pela camada de borda. Em clouds e data centers, implemente regras de rede (security groups, ACLs, firewall) que permitam conexões apenas dos proxies autorizados.
- Prós: reduz exposição direta e força o uso da borda para qualquer tráfego externo.
- Contras: precisa de governança de mudanças — IPs de borda mudam ou há múltiplos POPs; sem automação, bloqueios podem interromper serviço.
3) Autenticação mútua ou tokens entre borda e origem
Use TLS mútua (mTLS) ou tokens assinados para validar que requisições vindas à origem passaram pelo proxy autorizado. Para APIs, valide tokens de origem, certificados de cliente ou cabeçalhos assinados.
- Prós: defesa forte contra bypass que não depende apenas de IPs.
- Contras: complexidade operacional (rotacionar certificados, sincronizar chaves), compatibilidade com caches e CDNs.
4) Bloquear portas e interfaces de gerenciamento
Minimize serviços escutando em interfaces públicas: retire SSH/RDP do endereço público, mova painéis e APIs internas para redes privadas ou VPNs, e exponha apenas o necessário pelo proxy.
- Prós: reduz superfície de ataque e vetores de exploração direta.
- Contras: exige ajustes em automação de deployment/CI e processos de acesso remoto.
5) Hardening da aplicação e validações por rota
Combine controles na borda com políticas por rota na origem: rate limiting contextual, validação de métodos e formatos, e proteção de endpoints sensíveis. Mapear rotas críticas permite aplicar traffic shaping que diferencia login/checkout/relatórios de recursos públicos (L7 Hardening).
6) DNS e governança de mudanças
Centralize gestão de zonas e registros para evitar apontamentos diretos à origem. Use auditoria de alterações e approvals para evitar que registros de teste ou históricos exponham origin hosts (MVX DNS & Edge).
Monitoramento, detecção e resposta
- Registre headers de encaminhamento (X-Forwarded-For, True-Client-IP) para distinguir tráfego borda ↔ origem.
- Alinhe logs da borda com logs da origem para detectar requisições que não passaram pelo proxy.
- Integre alertas a processos de detecção: triagem do SOC, playbooks de contenção e investigação (SOC & MDR, Incident Response).
Trade‑offs e critérios para decisão
- Risco vs. latência: bloquear origem e forçar passagem por borda reduz risco, mas pode aumentar latência e custo. Priorize rotas críticas e degrade controles em caminhos de baixa sensibilidade.
- Complexidade operacional: mTLS e tokens exigem pipeline de rotação e automação; se sua equipe não tem maturidade nessa rotina, prefira allowlists + autenticação baseada em headers como etapa inicial.
- Resiliência e disponibilidade: centralizar tráfego na borda cria dependência operacional. Planeje failover (multi‑POP/CDN) e testes de ativação de proteção sem impacto na produção (Website Security, DNS & Edge).
- Governança de mudanças: sem validação de DNS e IP, bloqueios podem causar outages. Formalize approvals e mantenha inventário de origens.
Checklist operacional (priorize conforme criticidade)
- Inventariar origens públicas e registros DNS expostos.
- Validar que todo tráfego público passa por proxy/WAF/edge.
- Configurar allowlist do IP/ASN da borda na origem.
- Implementar mTLS ou tokens entre borda e origem onde viável.
- Fechar portas e interfaces de gerenciamento ao público.
- Aplicar rate limiting e validação por rota para endpoints críticos.
- Centralizar DNS e manter governança de mudanças auditável.
- Integrar logs da borda e origem ao SOC e playbooks de IR.
Próximos passos práticos
Se sua operação identificar origens acessíveis diretamente, comece pela governança de DNS e por um bloqueio simples por IP que permita tráfego apenas da borda autorizada. Em seguida, planeje mTLS/tokens em rotas sensíveis e um cronograma para hardening de portas. Para proteção gerenciada e ajuste contínuo do WAF, mitigação DDoS e proteção da origem, fale com um especialista em Website Security para validar arquitetura e opções de operação.
Quer validar se sua origem está segura? Fale com um especialista ↗ (Proteção gerenciada de sites).